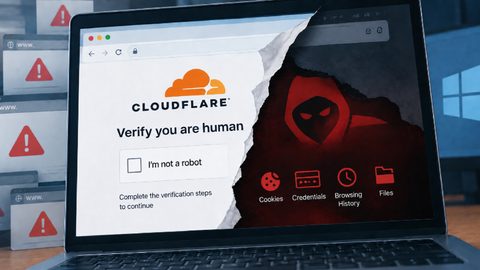
קמפיין תקיפת סייבר הנקשר לקבוצת האיומים UAC-0277 עושה שימוש ביותר מ-100 אתרים פרוצים כדי להחדיר נוזקה לגניבת מידע למחשבי גולשים. התוקפים השתילו קוד ג'אווה-סקריפט (JavaScript) זדוני באותם אתרים, אשר מציג למבקרים עמוד אימות מזויף המתחזה לבדיקת אנושיות לגיטימית של חברת Cloudflare. הגולשים שנופלים בפח ומבצעים את ההוראות המוצגות במסך, מורידים ללא ידיעתם קובץ התקנה המדביק את מחשבם בנוזקה בשם LunexStealer (המכונה גם Psychedelic Stealer). המבצע זוהה במהלך ספטמבר 2026 על ידי צוות תגובת החירום לאירועי סייבר באוקראינה (CERT-UA), שלא חשף את זהות האתרים הנפגעים או את היקף המחשבים שנפרצו בפועל.
השיטה: אימות אנושי מזויף וחוזים חכמים בבלוקצ'יין
תהליך ההונאה מתבסס על טכניקה המכונה ClickFix, במסגרתה המשתמשים מובלים להריץ פקודה במחשבם תחת האשליה שהם עוברים בדיקת אימות ("קפטצ'ה") שמטרתה לוודא כי אינם רובוט. הרצת הפקודה גורמת להורדה ולהתקנה של חבילת התקנה מסוג MSI משרת מרוחק.
כדי להסוות את התשתית הטכנולוגית ולהקשות על חסימתה, התוקפים משלבים את טכניקת EtherHiding. באמצעות שיטה זו, הקוד הזדוני פונה לחוזה חכם (Smart Contract) המארח ברשתות הבלוקצ'יין Polygon או Ethereum, ומחלץ ממנו את שם הדומיין שממנו יועמס עמוד האימות המזויף, כמו גם את מצב הפעילות של התסריט (Script).
הקוד תוכנן לפעול בשלושה מצבי פעילות שונים:
מצב 0 (לא פעיל): הקוד אינו מבצע פעילות כלשהי.
מצב 1 (מעקב סביל): איסוף נתונים על המבקרים, כולל מידע על האתר ועל הדף שממנו הגיע הגולש.
מצב 2 (הצגת עמוד האימות המזויף): הצגת מסך ההונאה של Cloudflare. מצב זה מופעל בתנאים מוגדרים בלבד - אך ורק עבור משתמשי מערכת ההפעלה Windows, שהגיעו לאתר מתוך תוצאות של מנועי חיפוש, ובמגבלה של עד פעמיים בפרק זמן של 12 שעות.
שלוש גרסאות להתקנה ועקיפת הגנות ווינדוס
ניתוח חבילות ההתקנה מסוג MSI שהורדו למחשבי הקורבנות העלה כי התוקפים משתמשים בלפחות שלוש גרסאות שונות של מעטפת ההתקנה, החל מגרסה ישירה ועד לגרסאות מורכבות המנטרלות את מנגנוני ההגנה של מערכת ההפעלה.
גרסה 1: התקנה ישירה של נוזקת LunexStealer על גבי המחשב.
גרסה 2: עקיפת מנגנון בקרת חשבון משתמש (UAC), הגדרת החרגות ב-Microsoft Defender, וניצול דרייבר מורשה אך פגיע של AMD (PDFWKRNL.sys) כדי לעוור תוכנות אבטחה, ולאחר מכן הורדת הנוזקה משרת מרוחק.
גרסה 3: הפעלת הנוזקה באמצעות הטענת DLL צדדית (DLL sideloading) - שימוש בקובץ לגיטימי (FnHotkeyUtility.exe) להטענת קובץ זדוני (spkvol.dll), אשר מפענח ומריץ את הנוזקה.
תוסף בדוי לדפדפן והשתלטות על מערכת הקבצים
לאחר חדירתה למערכת, נוזקת LunexStealer נועדה להתקין תוסף זדוני לדפדפן בשם LUNARAXE, שמתחזה לתוסף לגיטימי בשם "Microsoft Office Word Editor". התוסף מאפשר לתוקפים לגנוב עוגיות (Cookies), היסטוריית גלישה ופרטי הזדהות המוזנים בטפסים מקוונים, לצד יכולת לשלוט מרחוק בדפדפן ולהריץ קודי JavaScript שונים בכל עמוד אינטרנט.
התוסף מורכב משלושה רכיבי משנה מרכזיים:
LUNARAXE.CORE: הרכיב המרכזי המנהל את התקשורת מול שרת השליטה והבקרה (C2). הוא מקבל ומבצע פקודות, מסנן מידע מהדפדפן, מנהל כרטיסיות, מציג התראות ושכבות מידע מזויפות (Overlays), ומסוגל להעתיק, לכתוב ולהריץ קבצים.
LUNARAXE.STEALER: רכיב המיועד ללכידת פרטי הזדהות המוזנים בטפסי רשת ושליחתם יחד עם כתובת ה-URL של העמוד.
LUNARAXE.STRIP: רכיב המנטרל את מנגנון האבטחה Content Security Policy (CSP) על ידי הסרת כותרות CSP מתגובות HTTP, מה שמאפשר הרצת קוד זדוני ללא הפרעה.
בנוסף, בהתאם להנחיות המתקבלות משרת השליטה, מותקן במחשב רכיב עזר בשם NAIVEMESS. רכיב זה מנצל את מנגנון ה-Native Messaging של הדפדפן בשילוב מעטפת PowerShell כדי להעניק לתוסף LUNARAXE גישה מלאה למערכת הקבצים של Windows. הרכיב מסוגל לסקור כוננים, לעיין בספריות, לקרוא, ליצור ולדרוס קבצים, ואף להריצם.
המידע הנגנב נארז בקובצי ZIP, מקודד בשיטת Base64, ומועבר לתוקפים דרך ערוצי התקשורת של התוסף.
המלצות הגנה לארגונים
בעקבות חשיפת הקמפיין, מומלץ לארגונים ולמנהלי רשתות לנקוט במספר צעדי מנע לצמצום משטח התקיפה:
חסימת חלונית ההרצה: ביטול הגישה של משתמשים רגילים לחלונית ההרצה (Windows Run) באמצעות מדיניות קבוצתית (Group Policy).
הגבלת התקנות: הגבלת הרשאות ההתקנה של חבילות MSI למשתמשים שאינם אדמינים.
ניטור תהליכים: ניטור רציף אחר הרצת הקובץ msiexec.exe במערכות הארגון.
חסימת דרייברים פגיעים: הפעלת מנגנוני חסימה לדרייברים פגיעים מוכרים, בין היתר באמצעות רשימת החסימה של מייקרוסופט וכלל לצמצום משטח התקיפה (ASR) המונע ניצול דרייברים חתומים אך פגיעים.
פיקוח על תוספים: הגבלת התקנת תוספים בדפדפן לרשימה מאושרת בלבד (Allowlist).
למה זה חשוב לך
קמפיין כזה אינו מוגבל לגבולות גיאוגרפיים, ומשתמשי אינטרנט ישראלים הגולשים באתרים פרוצים עלולים להיחשף לאותה שיטת הונאה המבוססת על בדיקת Cloudflare מזויפת. חשוב להיזהר במיוחד מהוראות המבקשות להריץ פקודות במחשב כחלק מ"אימות אנושיות", שכן זהו דפוס תקיפה נפוץ בטכניקת ClickFix. ארגונים בישראל, ובפרט מחלקות IT ואבטחת מידע, צריכים לאמץ את המלצות ההגנה שפורטו כדי לצמצם את הסיכון להדבקה ולגניבת מידע רגיש כמו סיסמאות ופרטי גלישה. כמו כן, שימוש בתוספי דפדפן לא מאומתים עלול לחשוף משתמשים פרטיים וארגונים כאחד לסיכוני אבטחה משמעותיים.
קראו גם: מנכ"ל אינטל מבהיר: השיתוף עם אילון מאסק בפרויקט ה-Terafab נמשך · ליפט תשלם 272.5 מיליון דולר ליישוב תביעה בקליפורניה על סיווג עובדים